
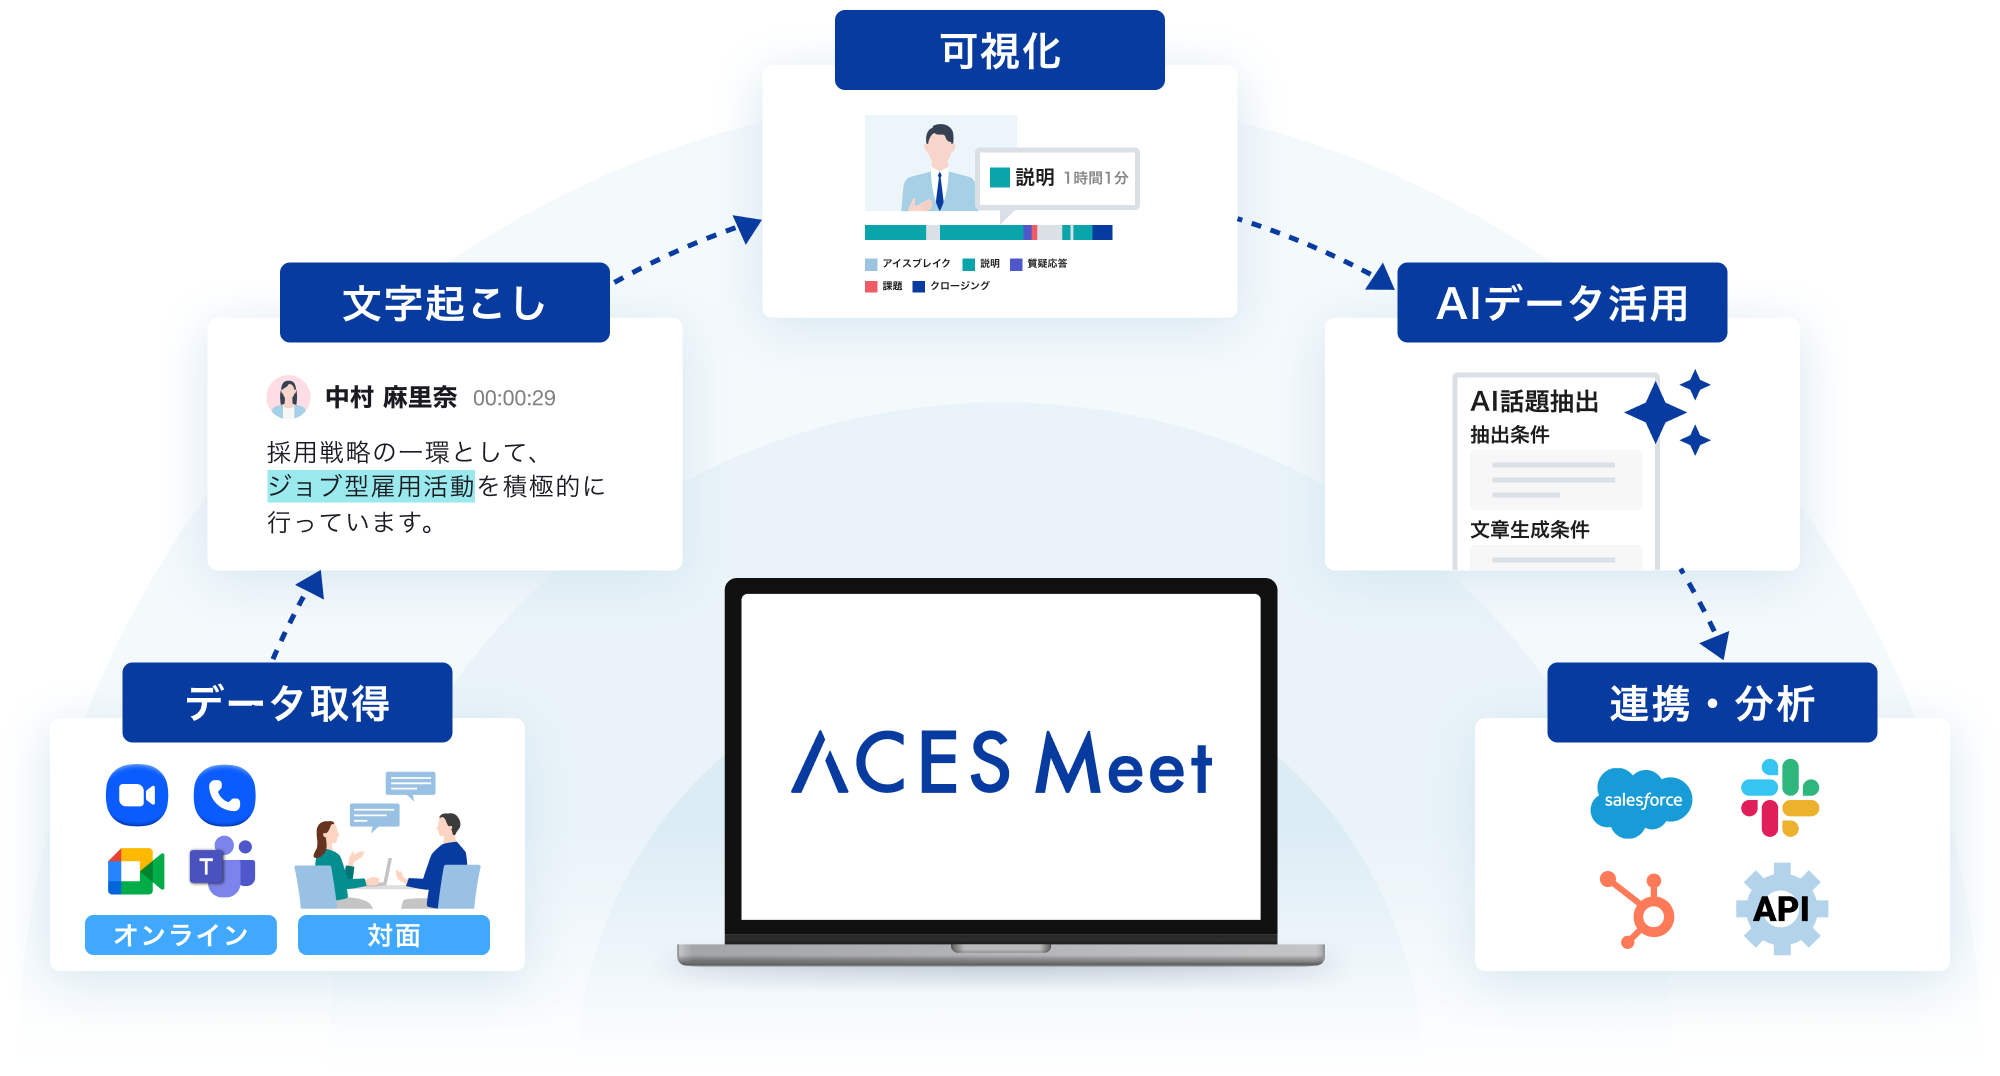
ACES Meetは、すべての会議を生産的な時間に変え そのデータを組織の資産に変えます
東大松尾研発のACESが
本気で作ったAI議事録ツール ACES Meet 3つの特徴


-

-
オンラインでも、対面でも
どんな場面でも使える高精度な文字起こしと要約
-


-
東大松尾研発の確かな技術力による
高度な音声認識と要約で
あらゆる会議を正確に記録・構造化LLM技術を応用した音声認識モデルに比べて、文字起こしの修正が必要な箇所は約40%削減。議事録を”そのまま共有できる”精度を実現しています。
-

-
書き起こし後の処理
※フィラー・言いよどみの除去表現の正規化・句読点処理
-

-
会議シーンでのノイズ・音声特性に対応
-
-

-
スマホアプリならオンラインだけでなく対面の商談・会議にも
1タップで簡単録音・解析。独自の話者分類技術により「誰が話したか」まで正確に記録します。
-

-
固有名詞・業界用語にも対応
使えば使うほど学習し、社内専用AIに進化
-

-
企業ごとに異なる固有名詞・業界用語にも対応
固有名詞や業界特有の言葉を「辞書登録」することで、音声認識モデルが継続的に学習し、誤変換を大幅に削減します。
-

-
話者の声を蓄積・照合する特許技術
利用するほど、話者ごとの声の特徴を蓄積し、照合に活用。継続的に識別精度が向上し、発言の整理がより正確になります。
-

-
CRMから独自システムまで
議事録データを活かした業務フローの自動化
-

-
各種業務システムや社内の独自システムと柔軟なデータ連携を可能にするAPI
会議データをCRM・社内システムへ自動反映。
連携設定を自由に設計でき、会議前後の作業を自動化できます。
-

-
Salesforceでの商談報告も、
もっとラクに・正確に商談内容をAIが整理し、Salesforce項目へ自動反映。
入力工数を減らし、データ品質を高い水準で保ちます。
セキュリティへの取り組み
ACES Meetはセキュリティー対応を最優先事項として捉えています。
必要に応じて貴社のセキュリティーポリシーに準拠するべく対応いたします。
ISO 27001、ISO 27017を取得
情報セキュリティマネジメントシステムの国際標準規格「ISO/IEC 27001:2022 / JIS Q 27001:2023」、クラウドセキュリティ認証の標準規格「ISO/IEC 27017:2015 / JIP-ISMS517-1.0」を取得しています。
技術的な対策
サーバー監視や脆弱性診断、通信やデータベースの暗号化を実施。多要素認証などによる厳格なアクセス管理、ログ記録を通じ多角的な技術対策で機密データを安全に保護します。
組織的な対策
全社的な体制のもと、リスク評価と改善を実施。従業員教育、外部委託管理、端末の多層防御、厳格なアカウント管理を通じ、組織横断で情報資産を保護します。
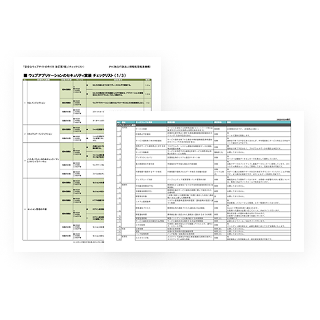
セキュリティチェックシート
経済産業省、情報処理推進機構が公開しているフォーマットを元に作成。お客さまのセキュリティ基準を満たしているかの確認にご活用いただけます。
導入事例
営業の属人化のデメリットを解消
企業の急成長に欠かせないツール
株式会社Sales Marker
- SaaS
- 議事録
- 新人育成
- ナレッジ共有
- 従業員数:101-500名

-
New


たった2ヶ月で内定承諾率が2%向上!ACES Meetで採用を加速させる
株式会社IDOM
- 中古車
- 人事
- 従業員数:3001-5000名
-
New

議事録作成の工数を7〜8割削減!ACES Meetで属人化を防ぎ、誰でも情報を扱える環境に
株式会社Stech&Co.
- SES事業
- 人事
- 従業員数:10-50名
-
New


録画取得率が10%未満→95%超に!ACES Meetで実現した商談可視化と再現性のある営業体制
株式会社インゲージ
- フィールドセールス
- 従業員数:51-100名